



图纸、代码、配方、客户名录、合同底价…… 这些文件是企业最值钱的资产,也是泄密者最想染指的目标。数据安全的战场从来不是刀光剑影,而是藏在一次拷贝、一个截图、一次打印、一根U盘背后的静默攻防。文件泄密侦查软件把防护前置,在事前、事中、事后三个环节都布下防线,帮助企业把数据安全从“被动挨打”变成“主动设防”。
一、文件泄密到底“漏”在哪些环节?
要理解三层防御,先要认清文件泄密的几个高发环节:
一是源头失控:文件在电脑上生成后,没有加密,任何一次拷贝都可能把它带出去。
二是过程无感:员工在办公时顺手拷走、截图、打印,动作发生在日常操作中,几乎不会引起警觉。
三是出口太多:U 盘、微信、网盘、邮件、打印、拍照,每一个 “合法工具” 都可能成为涉密资料的偷渡通道。
四是追溯太难:等发现泄密,往往连 “谁、何时、拷了哪份” 都说不清,追责和整改都无从谈起。
二、域智盾软件的三层防御机制
域智盾软件的核心思路,是把文件防泄密拆成 “事前预防、事中阻断、事后追溯” 三道防线,层层设防、环环相扣。下面逐一详解。
第一层:事前预防 —— 把风险挡在 “发生之前”
事前的目标,是让涉密文件从一开始就 “长在安全的土壤里”,从源头上压缩泄密空间。
国密算法:底层采用国密级 SM34等算法,为涉密数据提供合规加密底座。
透明加密:采用内核级透明加密技术,授权进程在授信电脑上保存文件时自动强制加密,内部打开自动解密,全程不需要员工手动操作,文件在源头就被 “焊死”,拷贝、外发后脱离环境即变乱码。
安全区域:按部门、项目划分独立加密区域,密钥相互独立,研发看不到财务、销售看不到研发,跨部门互不越权。
权限前置设置:谁能新建、谁能删除、谁能拷贝,全部在事前配置好,把“靠自觉”变成“靠规则”。
第二层:事中阻断 —— 把危险拦在 “正在发生”
事中的目标,是在泄密动作发生的瞬间发现并阻断,不让危险变成事实。
异常告警:对文件的打开、拷贝、修改、外发等操作进行实时监测,一旦出现越权访问、异常拷贝等行为,系统即时告警,管理员可第一时间介入。
出口实时拦截:拷贝到 U 盘、通过聊天软件或网盘外发、打印涉密文件,均在事中被系统识别并拦截,脱离授权环境的文件即刻失效。
防截屏、防拍照,即时响应:可禁止截屏;联动电脑摄像头,检测到手机拍摄屏幕时立即锁屏,同步抓拍偷拍人员画面并截取屏幕,形成现场取证记录,对违规行为形成即时震慑。
剪贴板加密:复制出去的涉密文字粘贴到外部即变成不可读内容,在 “正在复制” 这一刻就完成拦截。
第三层:事后追溯 —— 让责任 “无处遁形”
事后的目标,是把每一次操作都变成可查的证据,让泄密有据可溯、追责有据可依。
全生命周期审计:详细记录文件从新建、修改、拷贝、打印到外发的全流程操作日志,任何异常行为后台实时留存。
泄密溯源定位:屏幕水印(文字、图片、点阵、二维码水印)可携带员工信息或设备标识,一旦涉密资料出现在外部,可据此快速定位泄露源。
三、三层机制合力的价值
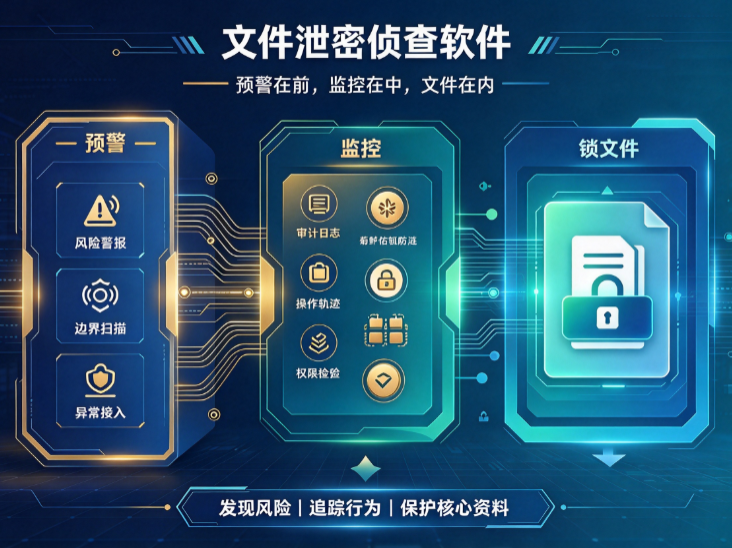
这套事前、事中、事后三层机制,真正的价值在于它把防泄密从 “出了事再查” 升级为 “全程设防”:
事前:管住源头,让泄密无处可乘;
事中:即时阻断,让危险止于当下;
事后:全程留痕,让责任无处遁形。
三层环环相扣,覆盖了涉密文件从生成、流转、外发到追溯的完整生命周期。对涉密程度高、核心资产重的政企单位而言,这样的纵深防御,是把 “安全防护不被动” 从一句口号,变成一套可执行、可验证、可迭代的技术体系。
四、总结
在数字化与竞争深度交织的今天,谁能先一步掌握 “事前 — 事中 — 事后” 的纵深防御,谁就能在看不见的战场上占据主动。以域智盾为代表的安全软件,正在帮助企业把这份主动变成日常,让涉密数据始终可控、可查、可追,让企业把有限的精力投放在创造价值上,而不是疲于应对一次次泄密危机。
(免责声明:此文内容为本网站刊发或转载企业宣传资讯,仅代表作者个人观点,与本网无关。仅供读者参考,并请自行核实相关内容。)