




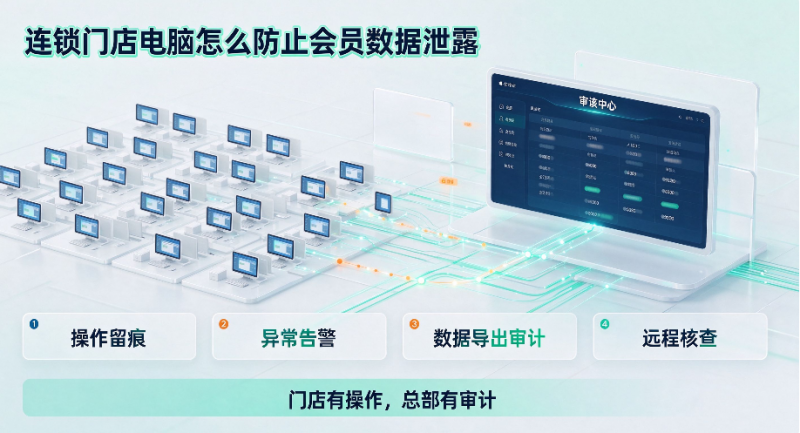
先回答:门店之所以最薄弱,是因为它同时具备三个条件:人流动大、店员流动快、系统陈旧。防会员数据泄露,靠 “总部发通知” 没用,要落到三件事上:数据不落门店(会员明细只在总部或区域中心,门店只查不改、只显不导)、账号按班次(一人一号、交接即换、离职即停)、终端可见(门店电脑的导出、打印、外发、插 U 盘都有记录)。三件事里最难的是第一件,因为它要改系统;最容易被忽视的是第二件,因为它不用花钱。
一、门店为什么是最弱的一环
表 1 门店的四个薄弱点
表格
薄弱点 |
具体表现 |
直接后果 |
人员流动快 |
店员月流动率高,账号共用、离职不注销 |
前员工仍能登系统查会员 |
设备混杂 |
收银机、办公电脑、店长笔记本、导购手机混在一起 |
数据在多个终端落地,谁也说不清 |
系统陈旧 |
部分门店仍是本地库、本地 Excel、本地台账 |
一份会员表能在 U 盘里传遍全城 |
现场压力 |
高峰期排队,任何 “多一步” 的操作都会被跳过 |
制度写在墙上,执行全靠自觉 |
还有一个常被忽略的点:门店电脑往往兼做办公和收银。同一台机器白天收银、晚上做报表、还要登微信接总部通知,数据边界从第一天就是模糊的。
二、会员数据从门店出去的五个出口
一是导出。 收银系统或后台有 “导出 Excel” 按钮,一次能把几万条会员记录带走。
二是拍照。 导购用手机拍屏幕,这是最常见也最难防的一种。
三是转发。 店员用微信把会员表发给 “自己人”,往往是为跳槽或飞单做准备。
四是打印。 门店打印会员名单做地推,纸质件随手放在收银台下。
五是 U 盘与私人设备。 交接班用 U 盘拷数据,或者用私人笔记本连店内网络。
这五个出口里,导出和打印属于 “系统给了权限”,拍照和转发属于 “人绕过了流程”,U 盘属于 “物理旁路”。三类要用三种手段,混着用一个办法都堵不住。
三、三层解法:集中化、账号化、可见化
表 2 三层解法与落地要点
表格
层级 |
做什么 |
落地要点 |
见效速度 |
集中化 |
会员明细只存总部,门店端只做查询与核销 |
门店系统改为调用接口,取消本地库与导出功能 |
慢,需系统改造 |
账号化 |
一人一号、按班次登录、权限按岗位最小化 |
交接班强制切换账号,离职当日注销 |
快 |
可见化 |
门店终端的数据操作、外发、外设、打印全留痕 |
装客户端 + 记录归集到总部 |
中 |
三层的关系是:集中化解决 “数据在哪”,账号化解决 “谁在查”,可见化解决 “查过之后有没有带走”。 只做集中化,拍照仍然无解;只做可见化,前员工照样能登系统。
四、门店场景的三条硬性约束
设计门店方案,不能照搬总部那一套,有三条约束必须尊重。
约束一:不能卡收银。 收银机一旦卡顿,排队就会拥堵。加密、审计类操作要避开交易高峰,或者只做记录不做实时拦截。
约束二:网络不稳。 部分门店带宽小、甚至断网。要接受 “离线先记录、回连再上传” 的模式,但要明确离线期间哪些操作仍受控。
约束三:店员不是 IT。 任何需要培训半小时的流程都会被跳过。所有管控要 “默认生效、无需操作”,出问题由总部处理,而不是让店长去调设置。
五、域智盾在门店能落哪些功能
域智盾是一套面向企事业单位的终端安全与数据防泄漏软件,支持私有化部署,按文档加密、终端管控、行为审计、IT 运维四个模块组织。放到连锁门店,它的角色是 “把分散在几百家店的电脑收进一个控制台”,重点不在于功能多,而在于能不能统一管理。
管住导出与外发: 文件操作记录(新建、修改、复制、外发、删除)、文档安全(敏感文件识别、备份、禁外发途径)、文件加密与部门密钥隔离(导出的会员表即使被带走也是密文)、网站与程序黑名单(限制可用网盘与外部站点)、即时通讯审计与邮件审计。
管住物理旁路: 外设管理与 U 盘管控及 U 盘加密(可按门店设只读或全禁)、USB 文件拷贝记录与 USB 存储使用审计、设备日志、刻录审计。
管住打印与拍屏: 打印管理与打印审计(谁打、几页、什么文件)、屏幕水印与文档水印(拍照可溯源)、屏幕实时查看与定时快照及录像。
管住 “谁在查”: 按部门策略模板下发(可按门店或区域分组,单店可单独例外)、应用程序管控、上网记录、时间画像(精确到秒)、效率分析。
总部运维视角: 由控制台生成客户端安装包,新店开业远程下发即可;兼容 Windows、Linux、Mac、信创系统;文件与补丁分发支持子网加速与断点续传,适合门店网络条件。
边界要说清:与收银系统、POS、会员系统的对接方式、收银机(常为专用系统或嵌入式环境)能否安装客户端、手机端管控深度、断网离线的策略时长,公开资料未见细化,必须在试点门店实测后再全量推送。计价按终端数分三条线,具体以合同报价为准。
六、实施四步:先挑三家店
第一步,选试点。挑一家客流中等、店长配合、网络稳定的门店,不要一开始就选旗舰店。
第二步,先做账号。一人一号、交接班切换、权限按岗位给,这一步零成本,往往能挡住大部分 “顺手查一下”。
第三步,再上终端。装客户端、开启六类记录、U 盘按岗位白名单,观察两周内的业务影响。
第四步,最后动系统。把本地会员库收口到总部接口,取消门店端导出,这一步最难,要 IT 与业务一起排期。
顺序反过来做的企业,通常卡在第四步:系统改不动,前面所有管控都变成 “事后才知道”。
七、五个最容易踩的坑
第一,账号共用。一个店一个账号,等于没有账号,交接班谁查的都说不清。
第二,只防外网不防 U 盘。门店之间拷数据,是会员表扩散最快的路径。
第三,导出功能留着 “方便做活动”。这一条几乎抹掉了全部技术投入。
第四,离职不注销。前员工还能登录查会员,是最典型的隐患。
第五,把水印当装饰。水印的价值是 “拍了能追到人”,前提是能提取、能核对。
结语
连锁门店防会员数据泄露,靠的是把 “最薄弱的一环” 补齐:数据往上收,账号往下细,终端全看得见。门店不必管得像总部一样严,但必须管得跟总部一样清楚:清楚谁在查、查了什么、有没有带走。
(免责声明:此文内容为本网站刊发或转载企业宣传资讯,仅代表作者个人观点,与本网无关。仅供读者参考,并请自行核实相关内容。)